Im November 2025 fing Cloudflare den grössten je öffentlich dokumentierten DDoS-Angriff ab: 31,4 Terabit pro Sekunde, 35 Sekunden lang. Der Datenverkehr stammte nicht aus einem Rechenzentrum, sondern aus einem Botnetz – geschätzt ein bis vier Millionen gekaperte Endgeräte, überwiegend billige Android-TV-Boxen, deren Besitzer nichts davon ahnten.
Darin liegt die entscheidende Eigenschaft eines Botnetzes und der Grund, weshalb es hinter fast jedem grossen DDoS-Angriff steht: Dem Angreifer gehört die Hardware nie. Sie gehört Ihnen – oder Ihren Kunden.
Das Wichtigste in Kürze
- Ein Botnetz ist ein Verbund gekaperter Geräte (Router, Kameras, TV-Boxen, Server), die ohne Wissen ihrer Besitzer mit Schadsoftware infiziert und aus der Ferne gesteuert werden.
- Die Rekrutierung läuft industriell. Schadsoftware wie Mirai durchsucht das Internet nach Geräten mit Werkspasswörtern oder ungepatchten Schwachstellen und übernimmt sie binnen Minuten. Mirai kam 2016 in der Spitze auf rund 600’000 Geräte.
- DDoS ist der wichtigste Einsatzzweck. Ein Botnetz richtet die gebündelte Bandbreite seiner Mitglieder auf ein einzelnes Ziel. Der Rekord vom November 2025 mit 31,4 Tbps kam aus den gekaperten Android-TVs des AISURU-Botnetzes.
- Botnetz-Verkehr lässt sich kaum filtern, weil er von Millionen echter Endgeräte mit legitimen IP-Adressen aus Privathaushalten kommt und nicht von einigen wenigen auffälligen Servern.
- Prüfen lässt sich die eigene Abwehr auch ohne Botnetz. Obsidio erzeugt Verkehr in Botnetz-Grössenordnung mit über 100’000 weltweit verteilten echten Geräten: autorisiert, gesteuert und jederzeit abbrechbar.
Was ist ein Botnetz?
Ein Botnetz ist ein Verbund internetfähiger Geräte, die mit Schadsoftware infiziert und aus der Ferne von einem einzelnen Betreiber gesteuert werden, dem sogenannten Bot-Herder. Jedes infizierte Gerät ist ein «Bot» oder «Zombie». Die Besitzer merken davon so gut wie nie etwas; das Gerät läuft weiter, und die Schadsoftware arbeitet unauffällig im Hintergrund.
Das System besteht aus drei Bausteinen:
- Die Bots. Infrage kommt jedes Gerät mit Prozessor und Netzanschluss: Heimrouter, IP-Kameras, Videorekorder, Smart-TVs, Set-Top-Boxen, Cloud-Server, gelegentlich auch PCs. Das Mirai-Botnetz von 2016 bestand fast ausschliesslich aus Consumer-IoT-Geräten, das AISURU-Botnetz von 2025 aus No-Name-Android-TV-Boxen.
- Der Command-and-Control-Kanal (C2). Darüber erteilt der Betreiber seine Befehle: klassisch über einen zentralen Server, in neueren Architekturen über ein Peer-to-Peer-Netz, das keinen einzelnen Abschaltpunkt mehr bietet.
- Der Betreiber. Immer häufiger ist er nicht dieselbe Person, die das Botnetz einsetzt. Grosse Botnetze werden als «DDoS-for-hire» vermietet; wer den Verkehr auf eine Bank richtet, hat dafür womöglich nur ein Abo für wenige Dutzend Dollar bezahlt.
Wie wird ein Gerät zum Bot?
Ohne jedes Zutun des Besitzers. Die Schadsoftware findet ihre Geräte selbst: Sie durchkämmt das gesamte Internet nach drei Arten von Schwachstellen.
- Werkseitige Standardpasswörter. Die Methode von Mirai und bis heute die ergiebigste. Die Schadsoftware führt eine kurze Liste von Standard-Zugangsdaten mit (
admin/admin,root/12345) und probiert sie an jedem Gerät durch, das sie findet. Allein damit wuchs das Botnetz laut der USENIX-Security-Analyse von 2017 auf einen Spitzenwert von rund 600’000 infizierten Geräten. - Ungepatchte Schwachstellen. Consumer-Geräte bekommen selten Updates. Eine Lücke, die heute in einer Router-Firmware bekannt wird, steht Jahre später auf Millionen Geräten noch offen.
- Manipulierte Software und Lieferketten. Das AISURU-Botnetz bestand zu grossen Teilen aus No-Name-Android-TV-Boxen, die bereits manipuliert ausgeliefert wurden, statt erst beim Nutzer übernommen zu werden.
Jeder neue Bot beginnt sofort selbst mit der Suche nach weiteren Opfern. Deshalb wächst ein Botnetz exponentiell: Mirai infizierte in den ersten 20 Stunden fast 65’000 Geräte und verdoppelte sich anfangs etwa alle 76 Minuten.
Wofür werden Botnetze eingesetzt?
Ein Botnetz bündelt die Ressourcen von Millionen Geräten: Bandbreite, IP-Adressen, Rechenleistung. Die Betreiber nutzen sie selbst oder vermieten sie für:
- DDoS-Angriffe. Der wichtigste Einsatzzweck und das Thema dieses Beitrags. Alle Mitglieder fluten gleichzeitig ein Ziel, bis dessen Kapazität erschöpft ist und legitime Nutzer nicht mehr durchkommen.
- Credential Stuffing. Geleakte Zugangsdaten werden an Login-Seiten durchprobiert, verteilt über Tausende IP-Adressen, sodass kein Rate Limiting anschlägt.
- Spam- und Phishing-Versand. IP-Adressen aus Privathaushalten passieren Reputationsfilter, an denen Rechenzentrums-IPs scheitern.
- Residential-Proxy-Netze. Die IP-Adressen der Bots werden an jeden vermietet, dessen Verkehr aussehen soll, als käme er aus einem Privathaushalt.
- Kryptomining. Gestohlener Strom und gestohlene Rechenleistung, in grossem Stil.
Warum lässt sich Botnetz-Verkehr so schwer filtern?
Weil jede einzelne Anfrage für sich genommen legitim aussieht. Genau daran scheitert eine Abwehr, die auf offensichtliche Merkmale ausgelegt ist:
- Echte Geräte, echte IP-Adressen. Der Verkehr stammt von echter Consumer-Hardware an privaten Anschlüssen, aus demselben Adressraum wie der Ihrer Kunden. Wer nach IP-Reputation sperrt, sperrt auch Kunden aus.
- Verteilung. Eine Million Quellen mit je einer Anfrage hebeln jedes Rate Limiting pro IP aus. Keine einzelne Quelle überschreitet je einen Schwellenwert.
- Echte Browser, echtes Verhalten. Moderne Botnetze auf Android-Hardware starten echte Browser-Engines, führen JavaScript aus und bestehen gängige Bot-Erkennung. Unser Beitrag zum Browser Flood geht auf dieses Szenario im Detail ein.
- Geografische Streuung. Der Verkehr trifft aus allen Regionen gleichzeitig ein. Geo-Blocking sperrt Märkte aus, nicht den Angriff.
Für Verteidiger folgt daraus eine unbequeme Einsicht: Ein Filter, der auf «offensichtlich gefälschten» Verkehr geeicht ist, lässt das meiste durch, was ein modernes Botnetz sendet.
Von Mirai bis AISURU: Wie gross werden Botnetze?
Drei Datenpunkte, jeder zu seiner Zeit ein öffentlicher Rekord, zeigen die Entwicklung:
- September 2016: Mirai gegen KrebsOnSecurity. Über 600 Gbps gegen die Website eines einzelnen Journalisten, aus rund 600’000 infizierten IoT-Geräten (Antonakakis et al., USENIX Security 2017).
- 21. Oktober 2016: Mirai gegen Dyn. Dasselbe Botnetz, diesmal gegen einen DNS-Anbieter gerichtet, nahm Twitter, Netflix, Spotify und Amazon für weite Teile der USA und Europas vom Netz. Angegriffen wurden die Resolver eines einzigen Unternehmens; zu spüren bekam es das halbe Internet.
- November 2025: AISURU gegen Cloudflare-Kunden. 31,4 Tbps, rund das Fünfzigfache des Krebs-Angriffs, aus geschätzt ein bis vier Millionen Geräten, gefolgt von einer HTTP-Kampagne mit über 200 Millionen Anfragen pro Sekunde (Cloudflare DDoS Threat Report, Q3 2025).
Und das Tempo nimmt zu. Allein in den dreizehn Monaten bis November 2025 fiel der öffentliche Rekord vier Mal:
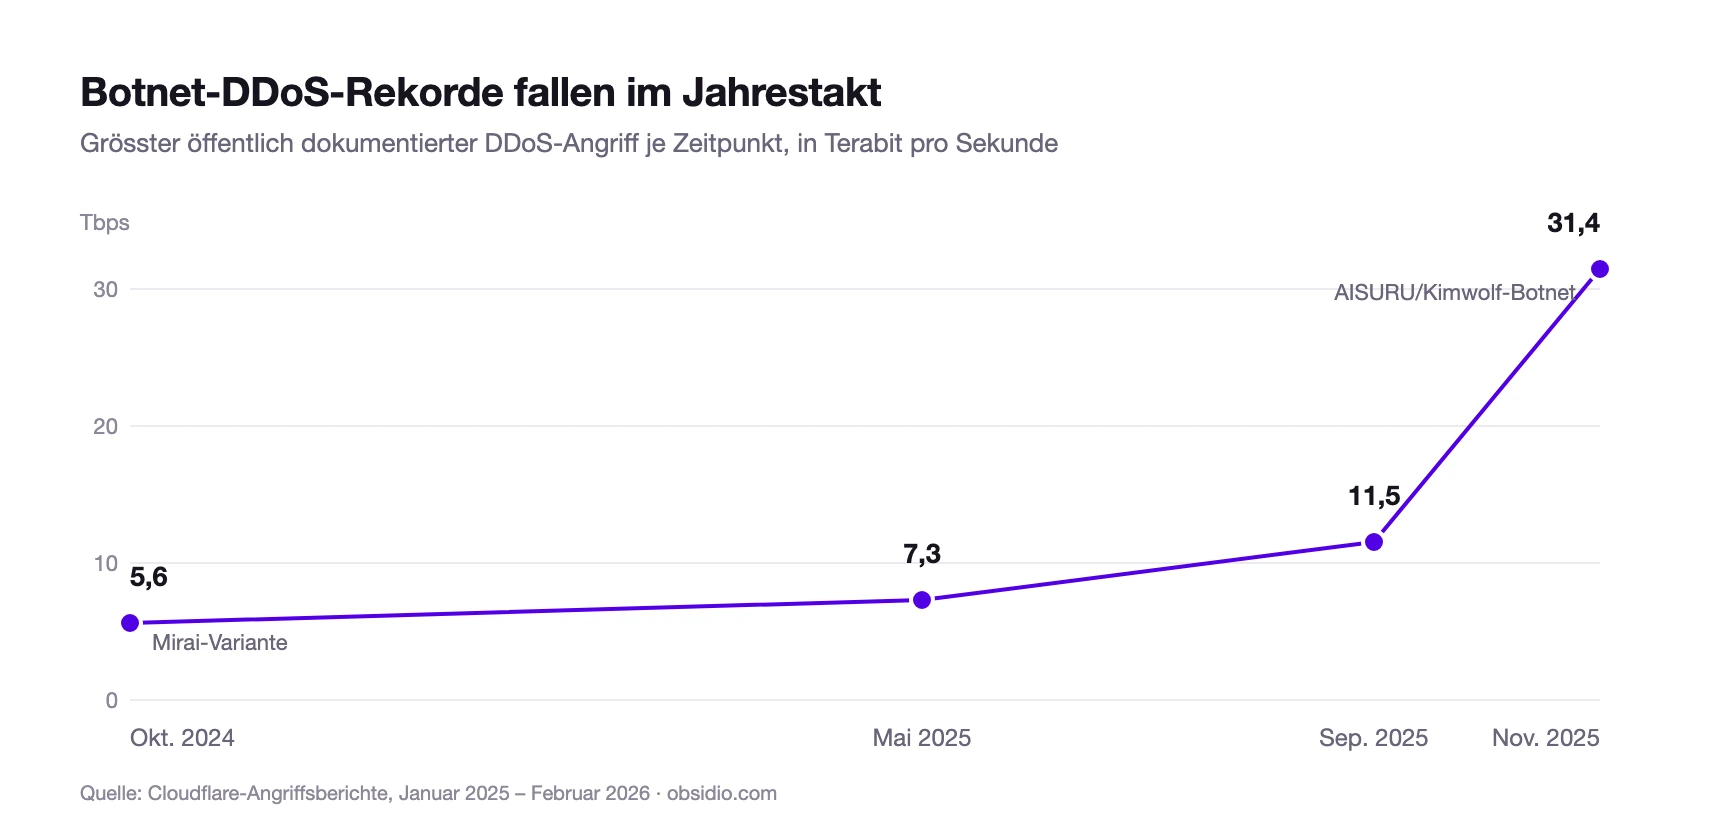
Die Ursache ist schlicht: Jedes Jahr kommen Milliarden billiger, ungepatchter, vernetzter Geräte ans Netz, und jedes einzelne davon ist ein potenzieller Bot.
Was bedeuten Botnetze für regulierte Institute?
Für eine Bank, einen Versicherer oder eine Finanzmarktinfrastruktur wird aus der Bedrohung eine konkrete aufsichtsrechtliche Erwartung: der Nachweis, dass die eigenen Dienste unter genau dieser Last erreichbar bleiben.
- DORA (Verordnung (EU) 2022/2554) verlangt mindestens jährliche Tests der digitalen operationalen Resilienz für IKT-Systeme, die kritische Funktionen stützen (Artikel 24); szenariobasierte Tests zählen zu den aufgeführten Methoden (Artikel 25).
- Die FINMA erwartet von Schweizer Instituten, operationelle Risiken für kritische Dienste zu steuern, Cyber-Szenarien eingeschlossen, gemäss Rundschreiben 2023/1.
- NIS2 (Richtlinie (EU) 2022/2555) verpflichtet wesentliche und wichtige Einrichtungen zu Massnahmen, die die Kontinuität ihrer Dienste sicherstellen, darunter die Widerstandsfähigkeit gegen Angriffe (Artikel 21).
Keines dieser Regelwerke lässt «wir haben einen Vertrag über DDoS-Schutz» als Nachweis gelten. Gefragt ist, ob die Abwehr funktioniert – und das zeigt sich erst unter realistischem Druck.
Wie prüft man gegen Verkehr in Botnetz-Grössenordnung, ohne Botnetz?
Für genau dieses Problem wurde Obsidio entwickelt. Ein aussagekräftiger Test muss die Eigenschaften reproduzieren, die Botnetz-Verkehr gefährlich machen – echte Geräte, private Anschlüsse, globale Verteilung, echtes Browser-Verhalten –, ohne je ein gekapertes Gerät anzufassen.
Obsidio führt DDoS-Simulationen über 100’000 weltweit verteilte echte Geräte durch: Hardware, deren Besitzer ihre Kapazität rechtmässig und mit ausdrücklicher Zustimmung zur Verfügung stellen, orchestriert in Trusted Execution Environments mit lückenlosem Audit-Logging. Der Verkehr ist von einem echten Botnetz-Angriff nicht zu unterscheiden, weil er dieselbe Form hat. Jede Simulation verlangt aber einen ausdrücklichen Nachweis der Domain-Inhaberschaft für das Ziel, bleibt in Ihrer Hand, wird schrittweise hochgefahren und lässt sich anhand von Live-Metriken jederzeit sofort abbrechen.
Kurz: der Realismus eines Botnetzes, dazu die Autorisierung, die Steuerbarkeit und die Nachweise, die ein Compliance-Team braucht. Jeder Durchlauf erzeugt einen kryptografisch attestierten Bericht, der sich den Erwartungen von FINMA, DORA und NIS2 zuordnen lässt.
Wenn Sie wissen wollen, wie sich Ihre Abwehr verhält, sobald eine Million harmlos aussehender Anfragen gleichzeitig eintrifft: Der Einstieg ist unser Leitfaden DDoS-Schutz testen. Oder sprechen Sie mit unserem Team über eine kontrollierte Simulation gegen Ihre eigene Infrastruktur.